Dina cookieinställningar
EDPB:s riktlinjer · artikel 7 GDPR
Vi använder tekniska cookies som är nödvändiga för att plattformen ska fungera (inloggning, säkerhet, sessioner). Vi skulle även vilja använda analyscookies för att förstå hur vi kan förbättra den.
Du kan acceptera alla, avvisa alla, eller välja vilka kategorier som ska aktiveras.Ditt samtycke är giltigt i 6 månader och du kan när som helst återkalla det från sidfoten.
Du hittar allt i vår integritetspolicy.
Programvaran för dataskydd och GDPR, byggd av ett dataskyddsombud.
Programvaran för dataskyddsombud och dataskyddskonsulter som hanterar flera klienter: register över behandling, personuppgiftsincidenter, DPIA, tidsfrister och dokument för varje klient på ett ställe. Varje klient får en privat länk för att skicka dig dataskyddsrapporter i realtid.
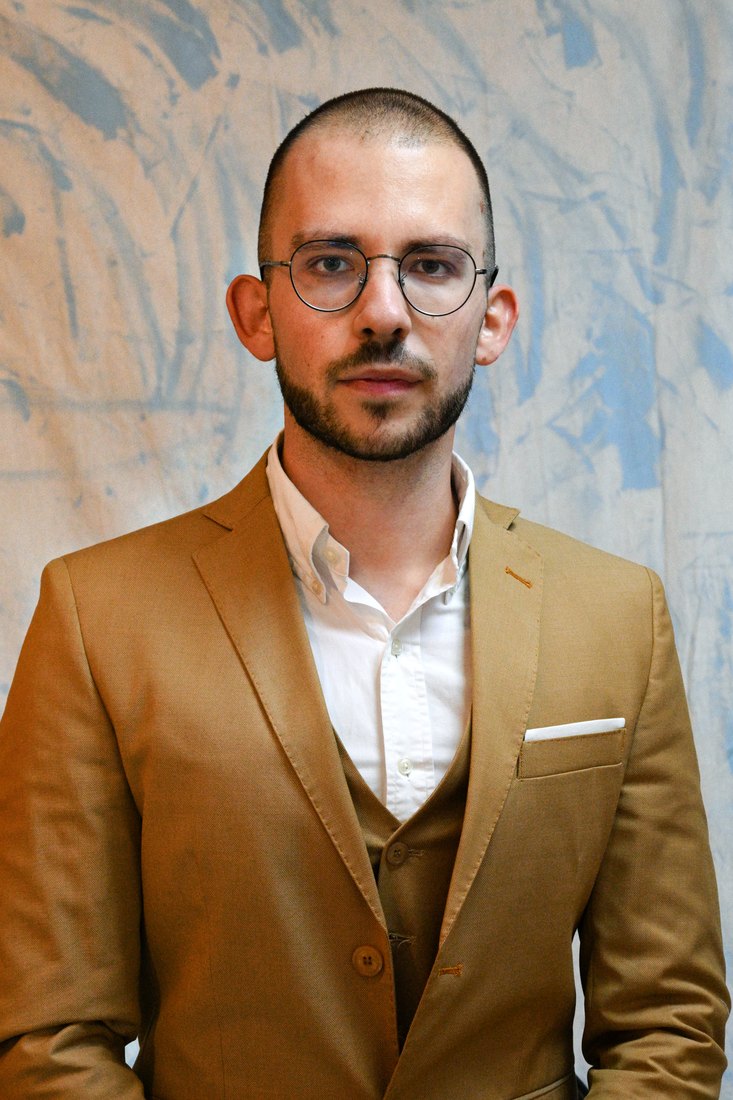
Dott. Pietro Cravero
Byggd av ett dataskyddsombud, för dataskyddsombud.
Jag heter Pietro Cravero, certifierat dataskyddsombud och grundare av Studio Cravero Consulting. DPO Workspace kommer ur mitt dagliga arbete med GDPR-rådgivning för offentliga myndigheter och privata organisationer.
Varje funktion är utformad för att lösa ett operativt problem jag själv har stött på. Inget luftslott. Inga löften om magisk automatisering. Bara verktyg du faktiskt använder varje dag.
När du hanterar 5+ klienter kollapsar systemet.Utspridda Drive-mappar, inaktuella kalkylblad, tidsfrister på post-it-lappar. Det fungerar så länge du bara har en klient.
Artikel 30-register i 5 olika kalkylblad — Uppdaterade vid olika tillfällen — du vet inte längre vilket som är det senaste.
Klient A:s tidsfrister i klient B:s kalender — Du missar en periodisk översyn och märker det först i efterhand.
Personuppgiftsincident: 20 minuter för att hitta dokumenten — När en klient ringer förlorar du dyrbar tid av 72-timmarsfristen.
Regeluppdateringar som bara når de som ringer — Du delar dem bara med klienter som hör av sig. Övriga hamnar på efterkälken.
Byggd av ett dataskyddsombud. För dataskyddsombudens verkliga arbete.
Inget generiskt verktyg anpassat i efterhand för dataskydd. En arbetsyta designad kring det externa dataskyddsombudets verkliga arbetsflöde: varje klient med sin akt, varje tidsfrist spårad, varje personuppgiftsincident med automatisk granskningslogg.
Samma struktur, varje klient
Inte bara ett arkiv. En arbetsyta som ger ordning, kontinuitet och spårbarhet.
Klienten anmäler till dig. Du har redan akten öppen.
Den svåraste delen av en extern DPO:s arbete är inte pappersarbetet: det är att få veta att något har hänt. Här berättar klienten det direkt för dig, med en länk och en kod, och anmälan föds redan som en spårad händelse.
Du ger dem en länk, inte ett konto
Varje klient får en privat adress med en kod. Inga lösenord att hantera, inga extra användare att betala för.
Klienten beskriver vad som hänt
Ett kort formulär på vanligt språk: vad som hänt, när, vem som är inblandad. Klienten behöver inte kunna GDPR för att använda det.
Det når dig innan telefonen ringer
Anmälan hamnar i rätt klients kö, med säker datum och tid. Vem som sa vad, och när, blir dokumenterat.
Det blir en händelse med sin egen frist
Du väljer händelsetyp och arbetsflödet startar: stegen att följa och fristen beräknad enligt lagen, inte på känn. En personuppgiftsincident startar de 72 timmarna enligt artikel 33.
Från frågeformulär till ett leveransklart dokument
Svara på några guidade frågor och få ett professionellt utformat utkast med din klients uppgifter. Inget mer klipp-och-klistra från gamla filer.
Ifyllnad och förhandsgranskning är gratis. Export ingår från Pro-planen.
Integritetsdokument
Integritetsinformation till patienter
Utfärdad enligt artikel 13 GDPR
Personuppgiftsansvarig
Centro Medico Esempio
Genererad
20/06/2026
Referens
DPOW-PAZ
Att visa efterlevnad blir konkret.
Allt du behöver för att svara på en inspektion från tillsynsmyndigheten eller en klientrevision, utan panik.
Uppladdningsdatum och senaste ändring
Varje dokument visar skapandedatum, senaste ändring och författare.
Dokumentstatus
Utkast, under granskning, klar, att uppdatera. Snabbfilter per klient.
Granskningslogg per klient
Historik över varje åtgärd (skapande, ändring, radering), endast tillägg.
Operativa anteckningar
Fria anteckningar kopplade till klienten för att sätta beslut i sitt sammanhang.
Tidsfrister per klient
Inställbar översynsfrekvens, varningar för kommande eller överskridna tidsfrister.
Exporterbar klientrapport
PDF-paket med klientprofil, artikel 30-register och operativ tidslinje.
Byggt på ett verkligt arbetsflöde.
Inget generiskt kontorsverktyg. En arbetsyta byggd för dig som arbetar som dataskyddsombud professionellt, hanterar flera uppdrag och behöver visa ansvarsskyldighet.
Oberoende dataskyddsombud
Certifierade yrkesverksamma som agerar externt dataskyddsombud för flera organisationer eller företag.
Dataskyddskonsulter
Konsulter som stöder klienter i GDPR-efterlevnad utan att formellt inneha rollen.
Advokatbyråer och dataskyddspraktiker
Strukturerade byråer med flera yrkesverksamma som hanterar dataskyddsärenden parallellt.
Experter inom offentlig sektor och hälso- och sjukvård
Dataskyddsombud som betjänar kommuner, skolor och vårdgivare, med särskilda dokumentationsbehov.
Konsulter för småföretag och besöksnäring
Specialister för småföretag, besöksnäring och detaljhandel med återkommande uppdrag.
Konsultnätverk
Nätverk och kooperativ av dataskyddskonsulter som delar metoder och verktyg.
EU-hosting, kryptering, granskning.
DPO Workspace är byggt kring inbyggt dataskydd (privacy by design) och dataskydd som standard (privacy by default).
Krypterad i vila och under överföring
Alla filer och all metadata krypteras i vila på Google Cloud (AES-256) och under överföring via TLS 1.3. Ingen åtkomst i klartext längs kedjan.
EU-hosting
Din data och dina dokument lagras på Google Firebase-infrastruktur, region europe-west1 (Belgien). Ingen överföring utanför EU vid normal drift.
Isolerade klientarbetsytor
Varje användare lever i en separat arbetsyta. Databasens åtkomstregler förhindrar att ett konto kan läsa ett annat kontos data.
Spårbarhet för åtgärder
Varje uppladdning, ändring eller radering registreras i en intern granskningslogg (endast tillägg) — användbart vid en eventuell inspektion.
DPO Workspace är ett operativt verktyg som stöder dataskyddsombudet. Det ersätter varken dataskyddsombudets professionella bedömning eller den personuppgiftsansvariges ansvar.
Läs mer om säkerhet och efterlevnad →Allt ett dataskyddsombud hanterar, på ett ställe.
77 förkonfigurerade dokumentationsområden. Ladda upp dokument, tilldela status, lägg till anteckningar. Allt på rätt plats, för varje klient.
Integritetspolicyer
art. 13-14Insamling, versionshantering och översyn av informationstexter enligt artikel 13-14 GDPR.
Utnämningar och behörigheter
art. 29Utnämningsbrev och utseende av personer som är behöriga att behandla personuppgifter.
Register över behandling
art. 30Artikel 30-register med redigerbart formulär och branschmallar.
Personuppgiftsbiträden
art. 28Lista över externa personuppgiftsbiträden och avtal enligt artikel 28.
DPIA och konsekvensbedömningar
art. 35Riskbedömningsdokument och DPIA enligt artikel 35.
Personuppgiftsincidenter
art. 33-34Incidentregister med 72-timmars anmälningstimer enligt artikel 33.
Cookies och webb
ePrivacyCookiepolicy, banner och kartläggning av webbaserade behandlingar.
Kamerabevakning
art. 88Skyltning, ritningar, bedömningar av användningen av kamerasystem.
Dataskyddsutbildning
art. 39Intyg, material och uppföljning av utbildningsinsatser.
Begäranden från registrerade
art. 15-22Uppföljning av begäranden enligt artikel 15-22 GDPR.
Revision och tidsfrister
art. 24Revisionsdokument, uppföljningar och dokumenttidsfrister.
AI-dokumentation
AI ActAutomatiserade system, AI Act, spårbarhet för algoritmiska beslut.
Överföringar till tredjeland
art. 44-49Register över överföringar till tredjeland och TIA-bedömning (kapitel V, artikel 44-49).
NIS2 och nätverkssäkerhet
NIS2Dokumentation om säkerhetsåtgärder och NIS2-krav utöver det klassiska GDPR.
Tio saker som andra skulle kalla ett arkiv.
Inget av det här är ett löfte: allt är i drift nu. För muspekaren över ett kort för att hålla det stilla.
Klientportal
En privat länk per klient: de anmäler händelser utan att ha ett konto.
Frister förankrade i lagen
Du uppskattar inte fristen: artikeln beräknar den. De 72 timmarna enligt artikel 33 börjar från exakt klockslag.
.ics-flöde för frister
Alla klienters frister i din egen kalender, som uppdateras automatiskt.
OCR och fulltextsökning
Du söker efter en klausul i en tre år gammal skannad PDF och hittar den.
50 dokumentmallar
Informationstexter, utnämningar, samtycken, AI-förordningen: fyll i ett frågeformulär, gå därifrån med ett utkast att granska.
Årligt revisionspaket i PDF
En enda akt att visa upp: klientkort, register enligt artikel 30, tidslinje över åtgärder.
Efterlevnadspoäng
För varje klient, vad som saknas och var. Det visar var du ska lägga tiden.
REST-API och nycklar
Dina uppgifter är dina även utanför den här plattformen: läsåtkomst via API med återkallningsbara nycklar.
Team och roller
Inbjudningar, behörigheter för ägare, redaktör och läsare, samt tvåfaktorsautentisering på varje konto.
Veckosammanfattning
På måndag morgon vet du vad som förfaller, hos vilken klient och vad som har kommit in från portalerna.
Enkla priser. Avsluta när du vill.
30 dagars kostnadsfri provperiod på alla planer. Inget kreditkort krävs.
Solo
För att komma igång
30 dagar gratis
- Upp till 3 klienter
- 1 användare
- Alla 77 dokumentationsområden
- Artikel 30-register
- Personuppgiftsincident 72 h
- Begäranden från registrerade (artikel 15-22)
- Register över personalutbildning
- Överföringar till tredjeland och TIA
- Granskningslogg
- 5 GB lagring
Pro
Mest valda plan
30 dagar gratis
- Obegränsat antal klienter
- 1 användare
- Allt i Solo
- DPIA-guide (WP248)
- OCR-fulltextsökning
- PDF-klientrapport
- Branschmallar
- Månatlig ZIP-säkerhetskopia
- Offentlig dataskyddsombudsprofil
- Veckovist sammandrag
- 25 GB lagring
Studio
För mindre byråer
30 dagar gratis
- Obegränsat antal klienter
- Upp till 5 användare
- Allt i Pro
- Klientrelationskarta
- Årligt granskningspaket i PDF
- Skrivskyddat REST-API
- Detaljerade roller
- Prioriterad support
- 100 GB lagring
Moms ingår där det är tillämpligt.
Senaste besluten och nyheterna
Analyser ur ett praktiserande dataskyddsombuds perspektiv.

Den osynliga pixeln i nyhetsbrevet: den 29 oktober är tiden ute
Genom beslut nr 284 av den 17 april 2026, offentliggjort i författningssamlingen nr 98 av den 29 april, fastställde den italienska myndigheten reglerna för spårpixlar i e-post och gav sex månader för anpassning: fristen är den 29 oktober 2026. Individuell spårning av öppningar för marknadsföringsändamål kräver, med förbehåll för undantag, mottagarens samtycke. Kontrollen ingår i tillsynsplanen för andra halvåret. För ett dataskyddsombud är poängen inte ett förbud — det finns inget — utan att en behandling som tagits för given i tjugo år nu behöver en grund, en information och en egen avstängning.

Uppsägningen som algoritmen beslutar är ogiltig: från den 23 oktober i Italien
Offentliggjort i författningssamlingen nr 234 av den 8 oktober 2026 och i kraft sedan den 23 oktober föreskriver dekret nr 179/2026 att slutliga beslut om anställningsförhållandet inte får grundas uteslutande på automatiserad behandling, att arbetstagaren kan begära en begriplig motivering och att beslut som strider mot detta är ogiltiga. Parallellt går AI-system som påverkar arbetsorganisationen in i riskbedömningen enligt artikel 28 i dekret 81/2008. För ett dataskyddsombud är detta det sällsynta fall där följden inte är ekonomisk utan civilrättslig.

Italiensk tillsynsmyndighet bötfäller Wind Tre med 16,7 miljoner: telemarketing trots invändningar och avtal aktiverade utan kundernas vetskap
Personer som hade invänt fortsatte att bli uppringda, och vissa avtal aktiverades utan att den registrerade visste om det. Garante bötfäller Wind Tre med 16,7 miljoner och påminner om en princip för varje företag med agentnät: ansvaret läggs inte ut tillsammans med försäljningen.

Grekland: 350 000 euro för en incident — både ministeriet och biträdet med föråldrade system bötfälls, och biträdesavtal enligt art. 28 saknades
En attack mot systemen hos den myndighet som genomförde ett ministeriums program exponerade identifierings-, finansiella och hälsouppgifter om mycket många personer. Den grekiska myndigheten bötfäller den ansvarige med 200 000 euro och biträdet med 150 000: korrekt anmälan räcker inte om leverantören använder föråldrade system och förhållandet inte är reglerat i avtal.

Smarta glasögon: EDPB tar ställning — användaren kan vara personuppgiftsansvarig, och den som filmas ska kunna märka det
De ser ut som vanliga glasögon men har kamera, mikrofon och internetuppkoppling. EDPB publicerar sitt första uttalande om smarta glasögon: när användaren blir personuppgiftsansvarig, varför tillverkare och appleverantörer inte kan lägga över sina skyldigheter på honom och vad det i praktiken innebär att göra en inspelning synlig.
Guider och resurser
Praktiska fördjupningar från produkten och från arbetet som dataskyddsombud.
Programvara för dataskyddsombud: internt och externt
Vad du behöver när du ansvarar för fler än en organisation, samt anmälningsskyldigheten till tillsynsmyndigheten.
Register över behandling (artikel 30)
Vad det måste innehålla, vem som är skyldig att föra det, Excel kontra programvara.
Programvara för konsulter och externa dataskyddsombud
Byggd för flera klienter: en arbetsyta, alla dina klienter.
AI Act: skyldigheter och dokument
Tidsfristerna och de 7 dokumenten för att vara redo inför augusti 2026.
Jämförelse av programvara för dataskyddsombud
DPO Workspace jämfört med 5 alternativ, utan omsvep.
Tidsfrister med rättslig grund
Varför varje granskningsintervall anger sin källa.
Praktiska nyheter för dataskyddsombud
Beslut och nyheter, omsatta i konkreta åtgärder.
Hur fungerar den kostnadsfria provperioden?
+
30 hela dagar, inget kreditkort krävs. Efter det kan du aktivera en plan eller låta den gå ut — din data sparas i 90 dagar.
Ersätter DPO Workspace dataskyddsombudet?
+
Nej. DPO Workspace är ett operativt verktyg som stöder dataskyddsombudet i dess arbete. Det ersätter varken den professionella bedömningen eller den personuppgiftsansvariges ansvar.
Är datan säker?
+
Ja. EU-hosting (europe-west1), TLS 1.3-kryptering under överföring, AES-256 i vila. Dagliga säkerhetskopior. GDPR artikel 28-biträdesavtal tillgängligt på begäran.
Kan jag exportera min data?
+
Ja, när som helst. Klientexport till CSV/Excel, artikel 30-register till PDF/Word.
Passar det min lilla verksamhet?
+
Ja, verktyget är utformat exakt för oberoende dataskyddsombud, mindre byråer och dataskyddskonsulter som hanterar 30-50 klienter samtidigt.
Vad händer om jag avslutar?
+
Din plan förblir aktiv till slutet av den redan betalda perioden. Därefter spärras åtkomsten tills du aktiverar den igen. Datan sparas i 90 dagar efter avslutet.