Le tue preferenze sui cookie
Provv. Garante 10/06/2021 · art. 7 GDPR
Usiamo cookie tecnici essenziali per far funzionare la piattaforma (login, sicurezza, sessioni). Vorremmo usare anche cookie analitici per capire come migliorarla.
Puoi accettare tutto, rifiutare tutto, oppure scegliere quali categorie attivare.Il tuo consenso è valido 6 mesi e puoi revocarlo in ogni momento dal footer.
Trovi tutto nella nostra informativa privacy.
Il gestionale privacy e GDPR pensato da un DPO.
Il software per DPO e consulenti privacy che seguono piu' clienti: registro dei trattamenti, data breach, DPIA, scadenze e documenti di ogni cliente in un unico spazio. Ogni cliente ha un link riservato per inviarti segnalazioni privacy in tempo reale.
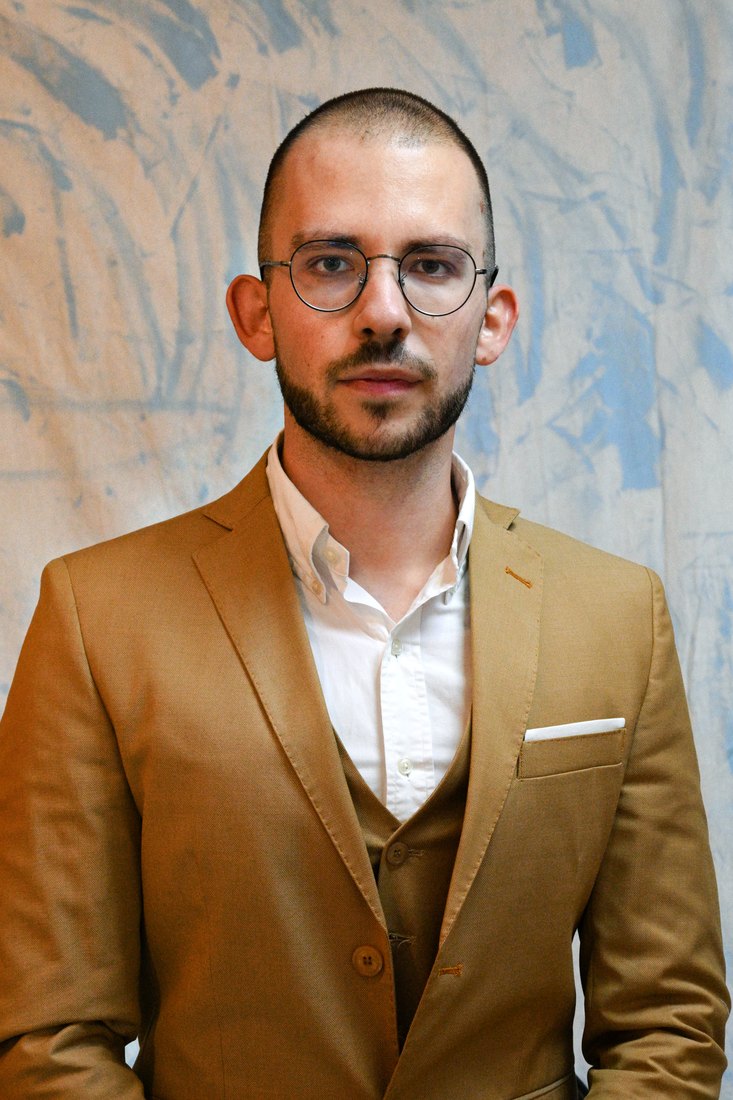
Dott. Pietro Cravero
Sviluppato da un DPO, per i DPO.
Sono Pietro Cravero, Data Protection Officer certificato e fondatore di Studio Cravero Consulting. DPO Workspace nasce dal mio lavoro quotidiano di consulenza GDPR per pubbliche amministrazioni e organizzazioni private.
Ogni feature è pensata per risolvere un problema operativo che ho incontrato io stesso. Niente vapore. Niente promesse di automazione magiche. Solo strumenti che usi davvero ogni giorno.
Quando segui 5+ clienti, il sistema collassa.Cartelle Drive sparse, Excel non aggiornati, scadenze appuntate su Post-it. Funziona finché il tuo cliente è uno solo.
Registri art. 30 in 5 Excel diversi — Aggiornati in date diverse, non sai più quale è il buono.
Scadenze del cliente A nel calendario del cliente B — Ti dimentichi una review periodica e te ne accorgi solo dopo.
Data breach: 20 minuti per ritrovare i documenti — Quando un cliente chiama, perdi tempo prezioso sui 72h.
Aggiornamenti normativi a chi telefona — Li propaghi solo ai clienti che ti chiamano. Gli altri restano indietro.
Pensato da un DPO. Per il lavoro vero del DPO.
Non un gestionale generico adattato alla privacy. Uno spazio di lavoro disegnato sul flusso reale del DPO esterno: ogni cliente con il suo fascicolo, ogni scadenza tracciata, ogni breach con audit log automatico.
Stesso schema, ogni cliente
Non un semplice archivio. Uno spazio di lavoro per dare ordine, continuita' e tracciabilita'.
Il cliente ti segnala. Tu hai già il fascicolo aperto.
La parte piu' difficile del lavoro del DPO esterno non e' la documentazione: e' sapere che una cosa e' successa. Qui il cliente te lo dice da se', con un link e un codice, e la segnalazione nasce gia' come evento tracciato.
Gli dai un link, non un accesso
Ogni cliente ha un indirizzo riservato con un codice. Niente password da gestire, niente utenti in piu' da pagare.
Il cliente descrive l'evento
Un modulo corto, in italiano normale: cosa e' successo, quando, chi e' coinvolto. Non deve conoscere il GDPR per usarlo.
Ti arriva prima che ti telefonino
La segnalazione entra nella coda del cliente giusto, con data e ora certe. Resta scritto chi ha detto cosa e quando.
Diventa un evento con la sua scadenza
Scegli il tipo di evento e parte il workflow: le fasi da seguire e il termine calcolato dalla norma, non a occhio. Un data breach fa partire le 72 ore dell'art. 33.
Da un questionario a un documento pronto da consegnare
Rispondi a poche domande guidate e ottieni una bozza impaginata in modo professionale, con i dati del tuo cliente. Niente piu' copia-incolla da vecchi file.
Compilazione e anteprima libere. Export incluso dal piano Pro.
Documento privacy
Informativa pazienti
Resa ai sensi dell'art. 13 GDPR
Titolare
Centro Medico Esempio
Generato il
20/06/2026
Riferimento
DPOW-PAZ
Dimostrare conformità diventa concreto.
Tutto quello che ti serve per rispondere a un'ispezione Garante o a un audit cliente, senza farsi prendere dal panico.
Data caricamento e ultima modifica
Ogni documento riporta data di creazione, ultima modifica e autore.
Stato documento
Bozza, in revisione, completo, da aggiornare. Filtri rapidi per cliente.
Audit log per cliente
Cronologia di ogni operazione (creazione, modifica, eliminazione) append-only.
Note operative
Annotazioni libere agganciate al cliente per contestualizzare le decisioni.
Scadenziario per cliente
Frequenza di revisione configurabile, alert su scadenze in arrivo o superate.
Report cliente esportabile
Pacchetto PDF con scheda cliente, registro art. 30 e timeline operativa.
Costruito su un flusso di lavoro reale.
Non un software generalista per ufficio. Un workspace pensato per chi fa il DPO come professione, gestisce più mandati e deve dimostrare accountability.
DPO indipendenti
Professionisti certificati che ricoprono il ruolo di DPO esterno per piu' enti o aziende.
Consulenti privacy
Consulenti che supportano clienti nella conformita' GDPR senza ricoprire formalmente il ruolo.
Studi legali e privacy
Studi strutturati con piu' professionisti che gestiscono pratiche privacy in parallelo.
Esperti settori PA e sanita'
DPO che seguono Comuni, scuole, ASL, IPAB, con esigenze documentali specifiche.
Consulenti per PMI e hotel
Professionisti specializzati su PMI, ricettivo, retail con mandati ricorrenti.
Reti di consulenti
Network e cooperative di consulenti privacy che condividono metodologie e strumenti.
Hosting EU, cifratura, audit.
DPO Workspace è progettato secondo i principi di privacy by design e by default.
Cifrati a riposo e in transito
Tutti i file e i metadati sono cifrati at-rest su Google Cloud (AES-256) e in transito via TLS 1.3. Nessun accesso in chiaro lungo la catena.
Hosting in Unione Europea
I tuoi dati e i tuoi documenti sono ospitati su infrastruttura Google Firebase, regione europe-west1 (Belgio). Nessun trasferimento extra-UE in via ordinaria.
Spazi cliente isolati
Ogni utente vive in un workspace separato. Le regole di accesso al database impediscono che un account possa leggere i dati di un altro.
Tracciabilita' delle azioni
Ogni caricamento, modifica o eliminazione viene registrato in un audit trail interno append-only - utile in caso di ispezione.
DPO Workspace è uno strumento operativo a supporto del DPO. Non sostituisce la valutazione professionale del Data Protection Officer né la responsabilità del titolare del trattamento.
Approfondisci sicurezza e conformità →Tutto quello che un DPO gestisce, in un posto solo.
82 aree documentali pre-configurate. Carichi i documenti, assegni stati, aggiungi note. Tutto al posto giusto, per ogni cliente.
Informative privacy
art. 13-14Raccolta, versioning e revisione delle informative ex art. 13-14 GDPR.
Nomine e autorizzazioni
art. 29Lettere d'incarico e designazioni di soggetti autorizzati al trattamento.
Registro dei trattamenti
art. 30Registro art. 30 con form editabile e template per settore.
Responsabili del trattamento
art. 28Lista dei responsabili esterni e degli accordi ex art. 28.
DPIA e valutazioni d'impatto
art. 35Documenti di valutazione del rischio e DPIA ex art. 35.
Data breach
art. 33-34Registro incidenti con timer di notifica 72h ex art. 33.
Cookie e siti web
ePrivacyCookie policy, banner e censimento dei trattamenti web.
Videosorveglianza
art. 88Cartellini, planimetrie, valutazioni sull'uso di sistemi di ripresa.
Formazione privacy
art. 39Attestati, materiali e tracciamento delle attivita' formative.
Richieste degli interessati
art. 15-22Tracciamento delle istanze ex artt. 15-22 GDPR.
Audit e scadenze
art. 24Documenti di audit, follow-up e scadenze documentali.
Documentazione AI
AI ActSistemi automatizzati, AI Act, tracciabilita' decisioni algoritmiche.
Trasferimenti extra-UE
art. 44-49Registro dei trasferimenti verso Paesi terzi e valutazione TIA (Capo V, artt. 44-49).
NIS2 e sicurezza delle reti
NIS2Documentazione su misure di sicurezza e adempimenti NIS2 oltre al GDPR classico.
Dieci cose che gli altri chiamano archivio.
Nessuna di queste e' una promessa: sono tutte in produzione adesso. Passa il mouse su una scheda per vederla ferma.
Portale del cliente
Un link riservato per ogni cliente: ti segnala gli eventi senza avere un account.
Scadenze ancorate alla norma
Il termine non lo stimi: lo calcola l'articolo. Le 72 ore dell'art. 33 partono dall'ora esatta.
Feed .ics delle scadenze
Le scadenze di tutti i clienti nel tuo calendario, aggiornate da sole.
OCR e ricerca full text
Cerchi una clausola dentro un PDF scansionato di tre anni fa e la trovi.
50 modelli di documento
Informative, nomine, consensi, AI Act: compili un questionario, esci con una bozza da rivedere.
Audit Pack PDF annuale
Un fascicolo unico esibibile: scheda cliente, registro art. 30, timeline delle operazioni.
Punteggio di conformità
Per ogni cliente, quanto manca e a cosa. Serve a decidere dove mettere le ore.
API REST e chiavi
I tuoi dati sono tuoi anche fuori da qui: lettura via API con chiavi revocabili.
Team e ruoli
Inviti, permessi owner, editor, viewer, e 2FA su ogni account.
Digest settimanale
Il lunedì mattina sai cosa scade, su quale cliente e cosa e' arrivato dai portali.
Prezzi semplici. Cancellazione in qualunque momento.
30 giorni di prova gratuita su ogni piano. Nessuna carta richiesta.
Solo
Per iniziare
30 giorni gratuiti
- Fino a 3 clienti
- 1 utente
- Tutte le 82 aree documentali
- Registro art. 30
- Data breach 72h
- Richieste interessati (artt. 15-22)
- Registro formazione del personale
- Trasferimenti extra-UE e TIA
- Audit log
- 5 GB storage
Pro
Il piano piu' scelto
30 giorni gratuiti
- Clienti illimitati
- 1 utente
- Tutto di Solo
- DPIA Wizard (WP248)
- OCR ricerca full-text
- Report cliente PDF
- Template settoriali
- Backup ZIP mensile
- Profilo pubblico DPO
- Digest settimanale
- 25 GB storage
Studio
Per piccoli studi
30 giorni gratuiti
- Clienti illimitati
- Fino a 5 utenti
- Tutto di Pro
- Mappa relazioni cliente
- Audit Pack annuale PDF
- API REST read-only
- Ruoli granulari
- Supporto prioritario
- 100 GB storage
IVA inclusa dove applicabile.
Ultimi provvedimenti e novità
Analisi dal punto di vista del DPO operativo. Garante, EDPB, sanzioni e novità normative aggiornate.

Garante, 16,7 milioni a Wind Tre: telemarketing nonostante le opposizioni e contratti attivati a insaputa dei clienti
Persone che si erano opposte continuavano a ricevere chiamate, e alcuni contratti risultavano attivati senza che l'interessato ne sapesse nulla. Il Garante sanziona Wind Tre per 16,7 milioni e ricorda un principio che vale per ogni azienda con una rete di agenzie: la responsabilità non si esternalizza insieme alle vendite.

Occhiali smart, l'EDPB prende posizione: chi li usa può essere titolare, e chi viene ripreso deve accorgersene
Sembrano occhiali normali, ma hanno telecamera, microfono e connessione. L'EDPB pubblica la prima dichiarazione sugli occhiali smart: quando l'utente diventa titolare, perché produttori e fornitori di app non possono scaricare su di lui i propri obblighi e che cosa significa, in concreto, rendere visibile una registrazione.

Grecia, 350mila euro per un data breach: sanzionati sia il Ministero sia il responsabile che usava sistemi obsoleti, e mancava il contratto art. 28
Un attacco ai sistemi dell'agenzia che gestiva i programmi di un Ministero ha esposto dati identificativi, finanziari e sanitari di moltissime persone. L'Autorità greca sanziona il titolare con 200mila euro e il responsabile con 150mila: notificare bene non basta se il fornitore lavora su sistemi superati e il rapporto non è regolato da un contratto.

Garante, 4mila euro al Comune di Arvier: la telecamera inquadrava finestre e balconi di una cittadina, e il mascheramento è arrivato tardi
Un piccolo comune valdostano usa le telecamere per traffico, parcheggi, targhe, ambiente e protezione civile. Una cittadina scopre che una inquadra la sua casa. Il Garante sanziona e chiarisce un punto che vale per ogni impianto: l'oscuramento delle aree private si progetta prima di accendere la telecamera, non dopo il reclamo.

La casella di posta di chi è andato via: il trattamento che nessuno documenta
Con la decisione 101/2026 del 12 maggio 2026 la Camera contenziosa dell'autorità belga per la protezione dei dati ha sanzionato un'azienda che aveva lasciato attiva, per oltre un anno dopo l'uscita, la casella di posta professionale di una persona che non lavorava più lì. Gli addebiti non riguardano soltanto la conservazione: trattamento senza base, difetto di trasparenza, assenza di misure tecniche e organizzative per la cancellazione, mancato rispetto del diritto di accesso. La linea dell'autorità è costante da anni e si riassume in due date: disattivazione il giorno dell'uscita, cancellazione dopo un mese.
Guide e risorse
Approfondimenti operativi dal prodotto e dalla pratica di DPO.
Software DPO: interno ed esterno
Cosa serve a chi segue piu' di un'organizzazione, e la comunicazione dei dati di contatto al Garante.
Registro dei trattamenti (art. 30)
Cosa deve contenere, chi e' obbligato, Excel vs software.
Software per consulenti e DPO esterni
Multi-cliente by design: un workspace, tutti i clienti.
AI Act: adempimenti e documenti
Le scadenze e i 7 documenti per arrivare pronto ad agosto 2026.
Confronto software per DPO
DPO Workspace a confronto con 5 alternative, senza giri di parole.
Scadenze con fondamento normativo
Perche' ogni intervallo di revisione cita la sua fonte.
News operative per DPO
Provvedimenti e novita', tradotti in azioni concrete.
Come funziona la prova gratuita?
+
30 giorni completi, senza carta richiesta. Alla fine puoi attivare un piano o lasciare scadere — i dati restano salvati per 90 giorni.
DPO Workspace sostituisce il DPO?
+
No. DPO Workspace è uno strumento operativo che supporta il DPO nelle sue attività. Non sostituisce la valutazione professionale né la responsabilità del titolare del trattamento.
I dati sono al sicuro?
+
Sì. Hosting in regioni UE (europe-west1), cifratura TLS 1.3 in transito e AES-256 at-rest. Backup giornalieri. DPA art. 28 disponibile su richiesta.
Posso esportare i dati?
+
Sì, in qualunque momento. Export dei clienti in CSV/Excel, registro art. 30 in PDF/Word.
È compatibile con la mia piccola realtà?
+
Sì, lo strumento è pensato proprio per DPO indipendenti, piccoli studi professionali e consulenti privacy che gestiscono fino a 30-50 clienti contemporaneamente.
Cosa succede se cancello l'abbonamento?
+
Il piano resta attivo fino alla fine del periodo già pagato. Dopo, l'accesso è bloccato finché non riattivi un piano. I dati sono conservati per 90 giorni dalla cancellazione.