As suas preferências de cookies
Orientações do CEPD · art. 7.º do RGPD
Utilizamos cookies técnicos essenciais para o funcionamento da plataforma (início de sessão, segurança, sessões). Gostaríamos de utilizar também cookies analíticos para perceber como melhorá-la.
Pode aceitar tudo, rejeitar tudo, ou escolher que categorias ativar.O seu consentimento é válido 6 meses e pode retirá-lo a qualquer momento no rodapé.
Encontra tudo na nossa política de privacidade.
O software de gestão de privacidade e RGPD criado por um EPD.
O software para EPD e consultores de privacidade que gerem vários clientes: registo de atividades de tratamento, violações de dados, AIPD, prazos e documentos de cada cliente num só lugar. Cada cliente recebe uma ligação privada para lhe comunicar ocorrências de privacidade em tempo real.
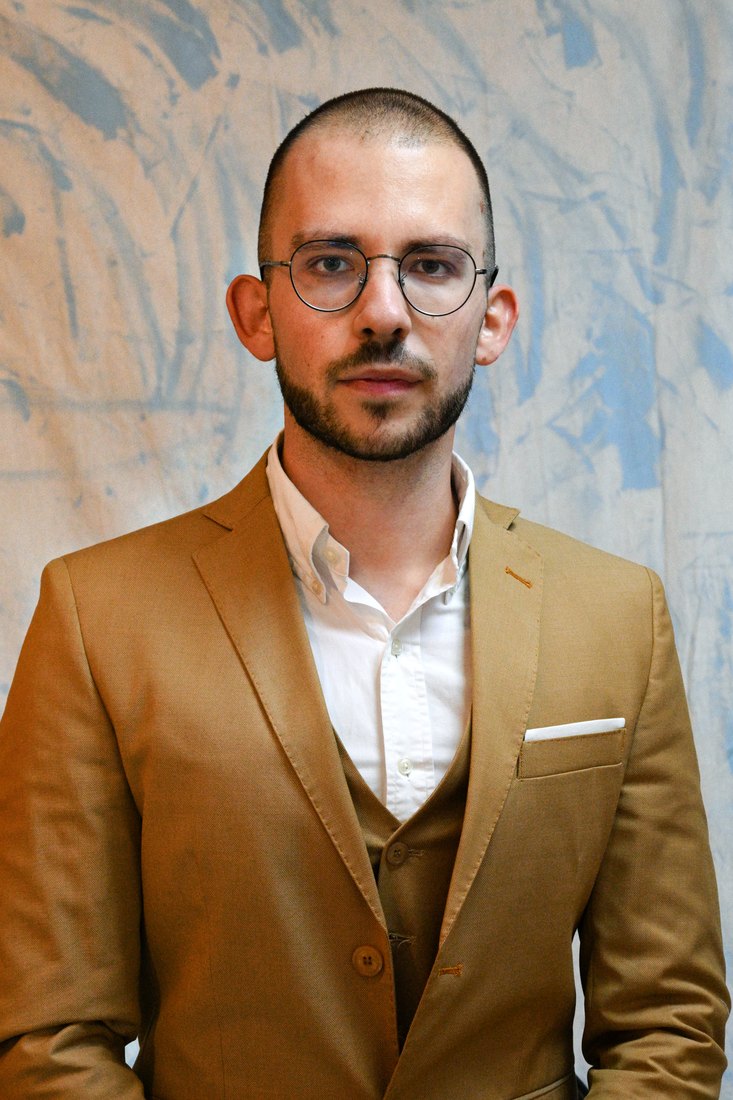
Dott. Pietro Cravero
Criado por um EPD, para EPD.
Sou Pietro Cravero, Encarregado de Proteção de Dados certificado e fundador do Studio Cravero Consulting. O DPO Workspace nasce do meu trabalho diário de consultoria em RGPD para administrações públicas e organizações privadas.
Cada funcionalidade foi pensada para resolver um problema operacional que encontrei eu próprio. Sem vaporware. Sem promessas de automatismos mágicos. Apenas ferramentas que se usam mesmo, todos os dias.
Quando gere 5 ou mais clientes, o sistema desmorona.Pastas do Drive dispersas, folhas de cálculo desatualizadas, prazos em post-its. Funciona enquanto tiver um cliente só.
Registos do art. 30.º em 5 folhas de cálculo diferentes — Atualizadas em datas distintas: já não sabe qual é a última.
Prazos do Cliente A no calendário do Cliente B — Falha uma revisão periódica e só dá por isso depois.
Violação de dados: 20 minutos a procurar os documentos — Quando um cliente telefona, perde tempo precioso das 72 horas.
Atualizações normativas só para quem liga — Partilha-as apenas com os clientes que telefonam. Os outros ficam para trás.
Criado por um EPD. Para o trabalho real dos EPD.
Não é uma ferramenta genérica adaptada à privacidade. É um espaço de trabalho desenhado em torno do fluxo real de um EPD externo: cada cliente com o seu processo, cada prazo controlado, cada violação com registo de auditoria automático.
A mesma estrutura, em todos os clientes
Não é só um arquivo. É um espaço de trabalho que traz ordem, continuidade e rastreabilidade.
O cliente comunica-lhe. Você já tem o processo aberto.
A parte mais difícil do trabalho do EPD externo não é a documentação: é saber que algo aconteceu. Aqui o cliente diz-lho diretamente, com uma ligação e um código, e a comunicação nasce já como ocorrência registada.
Dá-lhe uma ligação, não um acesso
Cada cliente tem um endereço reservado com um código. Sem palavras-passe para gerir, sem utilizadores extra para pagar.
O cliente descreve a ocorrência
Um formulário curto, em linguagem simples: o que aconteceu, quando, quem está envolvido. Não precisa de conhecer o RGPD para o usar.
Chega até si antes de lhe telefonarem
A comunicação entra na fila do cliente certo, com data e hora certas. Fica registado quem disse o quê e quando.
Torna-se uma ocorrência com o seu prazo
Escolhe o tipo de ocorrência e o fluxo arranca: as fases a seguir e o prazo calculado pela norma, não a olho. Uma violação de dados aciona as 72 horas do art. 33.º.
De um questionário a um documento pronto a entregar
Responda a algumas perguntas guiadas e obtenha um rascunho paginado de forma profissional, com os dados do seu cliente. Chega de copiar e colar de ficheiros antigos.
Preenchimento e pré-visualização livres. Exportação incluída a partir do plano Pro.
Documento de privacidade
Informação aos doentes
Emitida nos termos do art. 13.º RGPD
Responsável
Centro Medico Esempio
Gerado a
20/06/2026
Referência
DPOW-PAZ
Demonstrar a conformidade torna-se concreto.
Tudo o que precisa para responder a uma inspeção da autoridade de controlo ou a uma auditoria do cliente, sem pânico.
Data de carregamento e de última alteração
Cada documento mostra a data de criação, a última alteração e o autor.
Estado do documento
Rascunho, em revisão, completo, a atualizar. Filtros rápidos por cliente.
Registo de auditoria por cliente
Histórico de todas as operações (criação, alteração, eliminação) só de acréscimo.
Notas operacionais
Anotações livres associadas ao cliente para contextualizar as decisões.
Prazos por cliente
Periodicidade de revisão configurável, alertas de prazos próximos ou vencidos.
Relatório do cliente exportável
Pacote PDF com perfil do cliente, registo do art. 30.º e cronologia operacional.
Construído sobre um fluxo de trabalho real.
Não é um software de escritório genérico. É um espaço de trabalho feito para quem exerce como EPD profissionalmente, gere vários mandatos e tem de demonstrar responsabilidade.
EPD independentes
Profissionais certificados que atuam como EPD externo para várias entidades ou empresas.
Consultores de privacidade
Consultores que apoiam clientes na conformidade com o RGPD sem exercer formalmente o cargo.
Escritórios de advogados e áreas de privacidade
Escritórios estruturados com vários profissionais a gerir matérias de privacidade em paralelo.
Especialistas do setor público e da saúde
EPD ao serviço de municípios, escolas e unidades de saúde, com necessidades documentais específicas.
Consultores de PME e hotelaria
Especialistas em PME, hotelaria e comércio com mandatos recorrentes.
Redes de consultores
Redes e cooperativas de consultores de privacidade que partilham métodos e ferramentas.
Alojamento na UE, cifragem, auditoria.
O DPO Workspace foi construído em torno da privacidade desde a conceção e por defeito.
Cifrados em repouso e em trânsito
Todos os ficheiros e metadados são cifrados em repouso no Google Cloud (AES-256) e em trânsito através de TLS 1.3. Sem acesso em texto simples ao longo da cadeia.
Alojamento na UE
Os seus dados e documentos estão alojados na infraestrutura Google Firebase, região europe-west1 (Bélgica). Sem transferência para fora da UE no funcionamento normal.
Espaços de cliente isolados
Cada utilizador vive num espaço de trabalho separado. As regras de acesso à base de dados impedem que uma conta leia os dados de outra.
Rastreabilidade das ações
Cada carregamento, alteração ou eliminação fica registado num registo de auditoria interno só de acréscimo — útil em caso de inspeção.
O DPO Workspace é uma ferramenta operacional de apoio ao EPD. Não substitui o juízo profissional do Encarregado de Proteção de Dados nem a responsabilidade do responsável pelo tratamento.
Saber mais sobre segurança e conformidade →Tudo o que um EPD gere, num só lugar.
82 áreas documentais pré-configuradas. Carregue documentos, atribua estados, acrescente notas. Tudo no sítio certo, para cada cliente.
Informações aos titulares
art. 13-14Recolha, versionamento e revisão das informações previstas nos art. 13.º e 14.º do RGPD.
Designações e autorizações
art. 29Cartas de designação e autorização das pessoas que tratam dados sob autoridade do responsável.
Registo de atividades de tratamento
art. 30Registo do art. 30.º com formulário editável e modelos setoriais.
Subcontratantes
art. 28Lista dos subcontratantes externos e contratos do art. 28.º.
AIPD e avaliações de impacto
art. 35Documentos de avaliação de risco e AIPD nos termos do art. 35.º.
Violações de dados
art. 33-34Registo de incidentes com contador de 72 horas para a notificação do art. 33.º.
Cookies e web
ePrivacyPolítica de cookies, banner e levantamento dos tratamentos do sítio.
Videovigilância
art. 88Sinalética, plantas e avaliações sobre a utilização de sistemas de câmaras.
Formação em privacidade
art. 39Certificados, materiais e registo das ações de formação.
Pedidos dos titulares
art. 15-22Acompanhamento dos pedidos previstos nos art. 15.º a 22.º do RGPD.
Auditoria e prazos
art. 24Documentos de auditoria, acompanhamentos e prazos documentais.
Documentação de IA
AI ActSistemas automatizados, Regulamento IA, rastreabilidade das decisões algorítmicas.
Transferências fora da UE
art. 44-49Registo das transferências para países terceiros e avaliação TIA (capítulo V, art. 44.º a 49.º).
NIS2 e segurança das redes
NIS2Documentação sobre medidas de segurança e obrigações NIS2 para além do RGPD clássico.
Dez coisas a que os outros chamam arquivo.
Nenhuma destas é uma promessa: estão todas em produção agora. Passe o rato sobre um cartão para o imobilizar.
Portal do cliente
Uma ligação reservada para cada cliente: comunica-lhe ocorrências sem precisar de conta.
Prazos ancorados na norma
O prazo não se estima: é o artigo que o calcula. As 72 horas do art. 33.º começam à hora exata.
Feed .ics dos prazos
Os prazos de todos os clientes no seu calendário, atualizados sozinhos.
OCR e pesquisa de texto integral
Procura uma cláusula num PDF digitalizado há três anos e encontra-a.
50 modelos de documento
Informações, designações, consentimentos, AI Act: preenche um questionário, sai com um rascunho para rever.
Dossiê anual de auditoria em PDF
Um processo único apresentável: ficha do cliente, registo do art. 30.º, cronologia das operações.
Pontuação de conformidade
Para cada cliente, o que falta e onde. Serve para decidir onde investir as horas.
API REST e chaves
Os seus dados são seus também fora daqui: leitura via API com chaves revogáveis.
Equipa e funções
Convites, permissões owner, editor, viewer, e 2FA em cada conta.
Resumo semanal
Na segunda-feira de manhã sabe o que vence, em que cliente e o que chegou dos portais.
Preços simples. Cancela quando quiser.
30 dias de teste gratuito em todos os planos. Sem cartão de crédito.
Solo
Para começar
30 dias grátis
- Até 3 clientes
- 1 utilizador
- Todas as 82 áreas documentais
- Registo do art. 30.º
- Violações de dados 72 h
- Pedidos dos titulares (art. 15.º a 22.º)
- Registo de formação do pessoal
- Transferências fora da UE e TIA
- Registo de auditoria
- 5 GB de espaço
Pro
O plano mais escolhido
30 dias grátis
- Clientes ilimitados
- 1 utilizador
- Tudo o que está no Solo
- Assistente de AIPD (WP248)
- Pesquisa OCR em texto integral
- Relatório do cliente em PDF
- Modelos setoriais
- Cópia de segurança ZIP mensal
- Perfil público de EPD
- Resumo semanal
- 25 GB de espaço
Studio
Para escritórios pequenos
30 dias grátis
- Clientes ilimitados
- Até 5 utilizadores
- Tudo o que está no Pro
- Mapa de relações do cliente
- Dossiê anual de auditoria em PDF
- API REST só de leitura
- Perfis de acesso detalhados
- Apoio prioritário
- 100 GB de espaço
IVA incluído, quando aplicável.
Últimas decisões e novidades
Análises na perspetiva de quem exerce como encarregado de proteção de dados.

O pixel invisível da newsletter: a 29 de outubro acaba o tempo
Pela deliberação n.º 284, de 17 de abril de 2026, publicada no Jornal Oficial n.º 98 de 29 de abril, a autoridade italiana fixou as regras dos pixels de rastreio no correio eletrónico e concedeu seis meses para a adaptação: o prazo é 29 de outubro de 2026. O rastreio individual das aberturas para fins de marketing exige, salvo exceções, o consentimento do destinatário. A verificação integra o plano de inspeção do segundo semestre. Para um encarregado o ponto não é a proibição — não existe — mas o facto de um tratamento tido por garantido há vinte anos precisar agora de um fundamento, de uma informação e de um modo de o desligar à parte.

O despedimento decidido pelo algoritmo é nulo: a partir de 23 de outubro em Itália
Publicado no Jornal Oficial n.º 234 de 8 de outubro de 2026 e em vigor desde 23 de outubro, o decreto n.º 179/2026 estabelece que as decisões finais sobre a relação de trabalho não podem fundar-se exclusivamente em tratamentos automatizados, que o trabalhador pode pedir uma fundamentação compreensível e que as decisões tomadas em violação são nulas. Em paralelo, os sistemas de IA que incidem na organização do trabalho entram na avaliação de riscos nos termos do artigo 28.º do decreto 81/2008. Para um encarregado é o caso raro em que a consequência não é económica mas civil.

Garante italiano aplica coima de 16,7 milhões à Wind Tre: telemarketing apesar das oposições e contratos ativados sem o conhecimento dos clientes
Pessoas que se tinham oposto continuavam a receber chamadas, e alguns contratos eram ativados sem que o titular soubesse. O Garante aplica à Wind Tre uma coima de 16,7 milhões e recorda um princípio para qualquer empresa com uma rede de agências: a responsabilidade não se externaliza juntamente com as vendas.

Grécia: 350 mil euros por uma violação de dados — sancionados o Ministério e o subcontratante com sistemas obsoletos, e faltava o contrato do art. 28.º
Um ataque aos sistemas da agência que geria os programas de um Ministério expôs dados de identificação, financeiros e de saúde de muitíssimas pessoas. A autoridade grega aplica 200 mil euros ao responsável e 150 mil ao subcontratante: notificar bem não basta se o fornecedor trabalha com sistemas ultrapassados e a relação não está regulada por contrato.

Óculos inteligentes: o CEPD toma posição — quem os usa pode ser responsável pelo tratamento, e quem é filmado tem de poder perceber
Parecem óculos normais, mas têm câmara, microfone e ligação à internet. O CEPD publica a primeira declaração sobre óculos inteligentes: quando o utilizador passa a ser responsável pelo tratamento, porque é que fabricantes e fornecedores de aplicações não lhe podem transferir as suas obrigações e o que significa, na prática, tornar visível uma gravação.
Guias e recursos
Análises operacionais a partir do produto e da prática de EPD.
Software para EPD: interno e externo
O que precisa quem gere mais do que uma organização, e a comunicação dos dados de contacto à autoridade de controlo.
Registo das atividades de tratamento (art. 30.º)
O que deve conter, quem está obrigado, Excel versus software.
Software para consultores e EPD externos
Multicliente por conceção: um espaço de trabalho, todos os clientes.
Regulamento IA: obrigações e documentos
Os prazos e os 7 documentos para chegar preparado a agosto de 2026.
Comparação de software para EPD
DPO Workspace comparado com 5 alternativas, sem rodeios.
Prazos com fundamento normativo
Porque é que cada intervalo de revisão cita a sua fonte.
Notícias operacionais para EPD
Decisões e novidades, traduzidas em ações concretas.
Como funciona o período de teste gratuito?
+
30 dias completos, sem cartão de crédito. Depois pode ativar um plano ou deixá-lo expirar — os seus dados são conservados durante 90 dias.
O DPO Workspace substitui o EPD?
+
Não. O DPO Workspace é uma ferramenta operacional que apoia o EPD na sua atividade. Não substitui o juízo profissional nem a responsabilidade do responsável pelo tratamento.
Os dados estão seguros?
+
Sim. Alojamento na UE (europe-west1), cifragem TLS 1.3 em trânsito e AES-256 em repouso. Cópias de segurança diárias. Contrato de subcontratação nos termos do art. 28.º do RGPD disponível a pedido.
Posso exportar os meus dados?
+
Sim, a qualquer momento. Exportação de clientes para CSV/Excel e do registo do art. 30.º para PDF/Word.
Serve para o meu pequeno escritório?
+
Sim, a ferramenta foi pensada precisamente para EPD independentes, pequenos escritórios profissionais e consultores de privacidade que gerem 30 a 50 clientes de cada vez.
O que acontece se cancelar?
+
O plano mantém-se ativo até ao fim do período já pago. Depois disso o acesso fica bloqueado até reativar. Os dados são conservados durante 90 dias após o cancelamento.