Tus preferencias de cookies
Directrices EDPB · art. 7 RGPD
Usamos cookies técnicas esenciales para el funcionamiento de la plataforma (inicio de sesión, seguridad, sesiones). También nos gustaría usar cookies analíticas para entender cómo mejorarla.
Puedes aceptar todo, rechazar todo o elegir qué categorías activar.Tu consentimiento es válido 6 meses y puedes retirarlo en cualquier momento desde el pie de página.
Encontrarás todo en nuestra política de privacidad.
El primer workspace pensado por un DPD. Para el trabajo real del DPD.
Perfiles de cliente, archivo documental, registros de tratamiento, plazos operativos y registro data breach. Construido por un DPD certificado que gestiona varios mandatos cada dia.
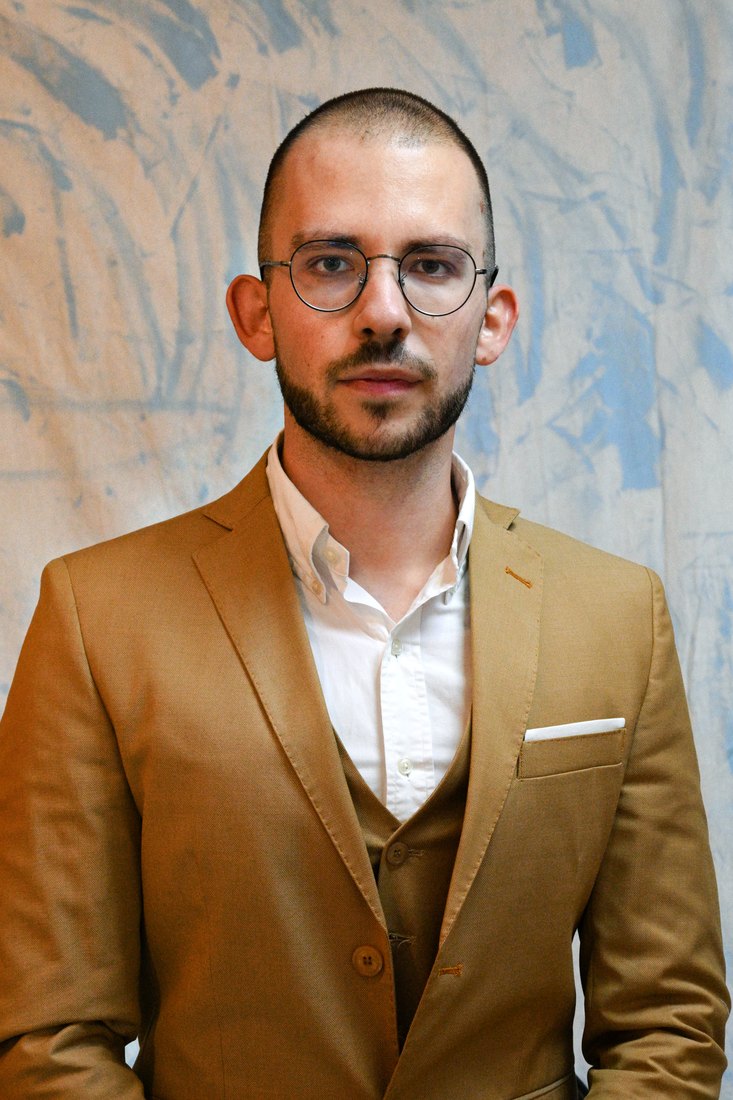
Dott. Pietro Cravero
Desarrollado por un DPD, para DPD.
Soy Pietro Cravero, Data Protection Officer certificado y fundador de Studio Cravero Consulting. DPO Workspace nace de mi trabajo diario de consultoría RGPD para administraciones públicas y organizaciones privadas.
Cada función está pensada para resolver un problema operativo que yo mismo he encontrado. Sin vaporware. Sin promesas de automatización mágica. Solo herramientas que usas realmente cada día.
Cuando llevas 5+ clientes, el sistema colapsa.Carpetas Drive dispersas, Excel desactualizados, plazos en post-its. Funciona mientras tengas un solo cliente.
Registros art. 30 en 5 hojas distintas — Actualizadas en fechas diferentes, ya no sabes cuál es la buena.
Plazos del cliente A en el calendario del cliente B — Olvidas una revisión periódica y solo te das cuenta después.
Brecha de datos: 20 minutos para encontrar los documentos — Cuando un cliente llama, pierdes tiempo precioso del plazo de 72h.
Actualizaciones normativas solo a quien llama — Las trasladas solo a los clientes que te llaman. Los demás quedan atrás.
Construido por un DPD. Para el trabajo real del DPD.
No es una herramienta generica adaptada a privacidad. Un espacio de trabajo disenado en torno al flujo real del DPD externo.
Same structure, every client
Not just an archive. A workspace that brings order, continuity, and traceability.
El cliente te avisa. Tú ya tienes el expediente abierto.
Lo más difícil del trabajo del DPD externo no es la documentación: es enterarse de que algo ha pasado. Aquí el cliente te lo dice él mismo, con un enlace y un código, y la notificación nace ya como evento trazado.
Le das un enlace, no una cuenta
Cada cliente tiene una dirección reservada con un código. Sin contraseñas que gestionar, sin usuarios extra que pagar.
El cliente describe el evento
Un formulario corto en lenguaje normal: qué ha pasado, cuándo, quién está implicado. No necesita conocer el RGPD.
Te llega antes de que te llamen
La notificación entra en la cola del cliente correcto, con fecha y hora ciertas. Queda por escrito quién dijo qué y cuándo.
Se convierte en un evento con su plazo
Eliges el tipo de evento y arranca el flujo: las fases a seguir y el plazo calculado según la norma, no a ojo. Una violación activa las 72 horas del art. 33.
De un cuestionario a un documento listo para entregar
Responde a unas pocas preguntas guiadas y obtén un borrador maquetado de forma profesional con los datos de tu cliente. Se acabó el copiar y pegar de archivos viejos.
Compilación y vista previa gratis. Exportación incluida desde el plan Pro.
Documento de privacidad
Cláusula informativa pacientes
Conforme al art. 13 RGPD
Responsable
Centro Medico Esempio
Generado
20/06/2026
Referencia
DPOW-PAZ
Demostrar la conformidad se vuelve concreto.
Todo lo que necesitas para responder a una inspección AEPD o a una auditoría de cliente, sin ataques de pánico.
Upload and last modified date
Every document shows creation date, last modification, and author.
Document status
Draft, in review, complete, to update. Quick filters per client.
Per-client audit log
History of every operation (creation, modification, deletion) append-only.
Operational notes
Free annotations linked to the client to contextualize decisions.
Per-client deadlines
Configurable review frequency, alerts on upcoming or overdue deadlines.
Exportable client report
PDF package with client profile, Art. 30 register, and operational timeline.
Construido sobre un flujo de trabajo real.
No un software generalista de oficina. Un espacio pensado para quien hace de DPD profesionalmente, gestiona múltiples mandatos y debe demostrar responsabilidad proactiva.
Independent DPOs
Certified professionals acting as external DPO for multiple entities or companies.
Privacy consultants
Consultants supporting clients on GDPR compliance without formally holding the role.
Law firms and privacy practices
Structured firms with multiple professionals managing privacy matters in parallel.
Public sector and healthcare experts
DPOs serving municipalities, schools, health authorities, with specific documentary needs.
SME and hospitality consultants
Specialists for SMEs, hospitality, retail with recurring mandates.
Consultant networks
Networks and cooperatives of privacy consultants sharing methods and tools.
Hosting UE, cifrado, auditoría.
DPO Workspace está diseñado según los principios de privacidad desde el diseño y por defecto.
Cifrado en reposo y en tránsito
Todos los archivos y metadatos están cifrados en reposo en Google Cloud (AES-256) y en tránsito mediante TLS 1.3. Sin acceso en texto plano en toda la cadena.
Alojamiento en la UE
Tus datos y documentos se alojan en la infraestructura de Google Firebase, región europe-west1 (Bélgica). Sin transferencias fuera de la UE en el funcionamiento ordinario.
Espacios de trabajo de clientes aislados
Cada usuario reside en un espacio de trabajo separado. Las reglas de acceso a la base de datos impiden que una cuenta lea los datos de otra.
Trazabilidad de las acciones
Cada carga, modificación o eliminación se registra en un registro de auditoría interno append-only, útil en caso de inspección.
DPO Workspace es una herramienta operativa de apoyo al DPD. No sustituye la valoración profesional del Delegado de Protección de Datos ni la responsabilidad del responsable del tratamiento.
Más sobre seguridad y cumplimiento →Todo lo que un DPD gestiona, en un solo lugar.
82 áreas documentales preconfiguradas. Sube los documentos, asigna estados, añade notas. Todo en su sitio, para cada cliente.
Cláusulas informativas
art. 13-14Recogida, versionado y revisión de las cláusulas informativas ex art. 13-14 RGPD.
Nombramientos y autorizaciones
art. 29Cartas de nombramiento y designación de personas autorizadas al tratamiento.
Registro de actividades de tratamiento
art. 30Registro ex art. 30 con formulario editable y plantillas sectoriales.
Encargados del tratamiento
art. 28Lista de encargados externos y acuerdos ex art. 28.
EIPD y evaluaciones de impacto
art. 35Documentos de evaluación de riesgos y EIPD ex art. 35.
Violación de datos
art. 33-34Registro de incidentes con temporizador de notificación de 72 h ex art. 33.
Cookies y web
ePrivacyPolítica de cookies, banner y censo de los tratamientos del sitio web.
Videovigilancia
art. 88Cartelería, planos y evaluaciones sobre el uso de sistemas de cámaras.
Formación en privacidad
art. 39Certificados, materiales y seguimiento de las actividades formativas.
Solicitudes de los interesados
art. 15-22Seguimiento de las solicitudes ex art. 15-22 RGPD.
Auditoría y plazos
art. 24Documentos de auditoría, seguimientos y plazos documentales.
Documentación de IA
AI ActSistemas automatizados, Reglamento de IA, trazabilidad de las decisiones algorítmicas.
Transferencias fuera de la UE
art. 44-49Registro de transferencias a terceros países y evaluación TIA (Capítulo V, art. 44-49).
NIS2 y seguridad de las redes
NIS2Documentación sobre medidas de seguridad y obligaciones NIS2 más allá del RGPD clásico.
Diez cosas que otros llaman archivo.
Ninguna de estas es una promesa: todas están en producción ahora. Pasa el ratón sobre una tarjeta para detenerla.
Portal del cliente
Un enlace reservado por cliente: te notifica eventos sin tener cuenta.
Plazos anclados a la norma
El plazo no se estima: lo calcula el artículo. Las 72 horas del art. 33 arrancan de la hora exacta.
Feed .ics de plazos
Los plazos de todos los clientes en tu calendario, actualizados solos.
OCR y búsqueda de texto completo
Buscas una cláusula dentro de un PDF escaneado de hace tres años y la encuentras.
50 plantillas de documento
Cláusulas, nombramientos, consentimientos, Reglamento IA: rellenas un cuestionario y sales con un borrador.
Audit Pack PDF anual
Un expediente único presentable: ficha del cliente, registro art. 30, cronología de operaciones.
Puntuación de cumplimiento
Para cada cliente, qué falta y dónde. Sirve para decidir dónde poner las horas.
API REST y claves
Tus datos son tuyos también fuera de aquí: lectura vía API con claves revocables.
Equipo y roles
Invitaciones, permisos owner, editor, viewer, y 2FA en cada cuenta.
Resumen semanal
El lunes por la mañana sabes qué vence, en qué cliente y qué ha llegado de los portales.
Precios simples. Cancela cuando quieras.
30 días de prueba gratuita en cada plan. Sin tarjeta requerida.
Solo
To get started
30 días gratis
- Up to 3 clients
- 1 user
- Las 82 áreas documentales
- Art. 30 register
- Data breach 72h
- Solicitudes de los interesados (art. 15-22)
- Registro de formacion del personal
- Transferencias fuera de la UE y TIA
- Audit log
- 5 GB storage
Pro
Most chosen plan
30 días gratis
- Clientes ilimitados
- 1 user
- Everything in Solo
- DPIA Wizard (WP248)
- OCR full-text search
- PDF client report
- Sector templates
- Monthly ZIP backup
- Public DPO profile
- Weekly digest
- 25 GB storage
Studio
For small firms
30 días gratis
- Unlimited clients
- Up to 5 users
- Everything in Pro
- Client relations map
- Annual PDF Audit Pack
- Read-only REST API
- Granular roles
- Priority support
- 100 GB storage
IVA incluido cuando aplique.
Últimas decisiones y novedades
Análisis desde la perspectiva de un DPD operativo.

El píxel invisible de la newsletter: el 29 de octubre se acaba el plazo
Mediante la resolución n.º 284, de 17 de abril de 2026, publicada en el Boletín Oficial n.º 98 de 29 de abril, la autoridad italiana fijó las reglas de los píxeles de seguimiento en el correo electrónico y concedió seis meses para adaptarse: el plazo vence el 29 de octubre de 2026. El seguimiento individual de las aperturas con fines de marketing exige, salvo excepciones, el consentimiento del destinatario. La comprobación forma parte del plan de inspección del segundo semestre. Para un DPD la cuestión no es la prohibición —no la hay— sino que un tratamiento dado por descontado durante veinte años ahora necesita base, información y un modo de desactivarlo por separado.

El despido decidido por el algoritmo es nulo: desde el 23 de octubre en Italia
Publicado en el Boletín Oficial n.º 234 de 8 de octubre de 2026 y en vigor desde el 23 de octubre, el decreto n.º 179/2026 establece que las decisiones finales sobre la relación laboral no pueden basarse exclusivamente en tratamientos automatizados, que el trabajador puede pedir una motivación comprensible y que las decisiones adoptadas en infracción son nulas. En paralelo, los sistemas de IA que inciden en la organización del trabajo entran en la evaluación de riesgos del art. 28 del decreto 81/2008. Para un DPD es el raro caso en que la consecuencia no es económica sino civil, y cambia el modo de plantear la verificación.

El Garante italiano multa a Wind Tre con 16,7 millones: telemarketing pese a las oposiciones y contratos activados sin que los clientes lo supieran
Personas que se habían opuesto seguían recibiendo llamadas, y algunos contratos se activaban sin que el interesado supiera nada. El Garante sanciona a Wind Tre con 16,7 millones y recuerda un principio para toda empresa con red de agencias: la responsabilidad no se externaliza junto con las ventas.

Grecia: 350.000 euros por una brecha — multados el Ministerio y el encargado que usaba sistemas obsoletos, y faltaba el contrato del art. 28
Un ataque a los sistemas de la agencia que gestionaba los programas de un Ministerio expuso datos identificativos, financieros y de salud de muchísimas personas. La autoridad griega multa al responsable con 200.000 euros y al encargado con 150.000: notificar bien no basta si el proveedor trabaja con sistemas superados y la relación no está regulada por contrato.

Gafas inteligentes: el CEPD fija posición — quien las usa puede ser responsable, y quien es grabado debe poder notarlo
Parecen gafas normales, pero tienen cámara, micrófono y conexión. El CEPD publica su primera declaración sobre gafas inteligentes: cuándo el usuario se convierte en responsable, por qué fabricantes y proveedores de apps no pueden trasladarle sus obligaciones y qué significa, en la práctica, hacer visible una grabación.
Guías y recursos
Análisis operativos desde el producto y la práctica del DPD.
Software para DPD: interno y externo
Lo que necesita quien atiende mas de una organizacion.
Registro de actividades de tratamiento (art. 30)
Qué debe contener, quién está obligado, Excel frente a software.
Software para consultores y DPD externos
Multicliente por diseño: un espacio de trabajo, todos los clientes.
Reglamento de IA: obligaciones y documentos
Los plazos y los 7 documentos para llegar preparado a agosto de 2026.
Comparativa de software para DPD
DPO Workspace frente a 5 alternativas, sin rodeos.
Plazos con fundamento normativo
Por qué cada intervalo de revisión cita su fuente.
Noticias operativas para DPD
Resoluciones y novedades, traducidas en acciones concretas.
¿Cómo funciona la prueba gratuita?
+
30 días completos, sin tarjeta requerida. Después puedes activar un plan o dejar que expire — los datos se conservan 90 días.
¿DPO Workspace sustituye al DPD?
+
No. DPO Workspace es una herramienta operativa que apoya al DPD en sus actividades. No sustituye la valoración profesional ni la responsabilidad del responsable del tratamiento.
¿Los datos están seguros?
+
Sí. Hosting en la UE (europe-west1), cifrado TLS 1.3 en tránsito y AES-256 en reposo. Backups diarios. Contrato art. 28 disponible bajo petición.
¿Puedo exportar los datos?
+
Sí, en cualquier momento. Exportación de clientes en CSV/Excel, registro art. 30 en PDF/Word.
¿Es adecuado para mi pequeña organización?
+
Sí, la herramienta está pensada exactamente para DPD independientes, pequeños despachos profesionales y consultores de privacidad que gestionan 30-50 clientes simultáneamente.
¿Qué pasa si cancelo la suscripción?
+
El plan permanece activo hasta el fin del periodo ya pagado. Después, el acceso se bloquea hasta que reactives un plan. Los datos se conservan 90 días tras la cancelación.